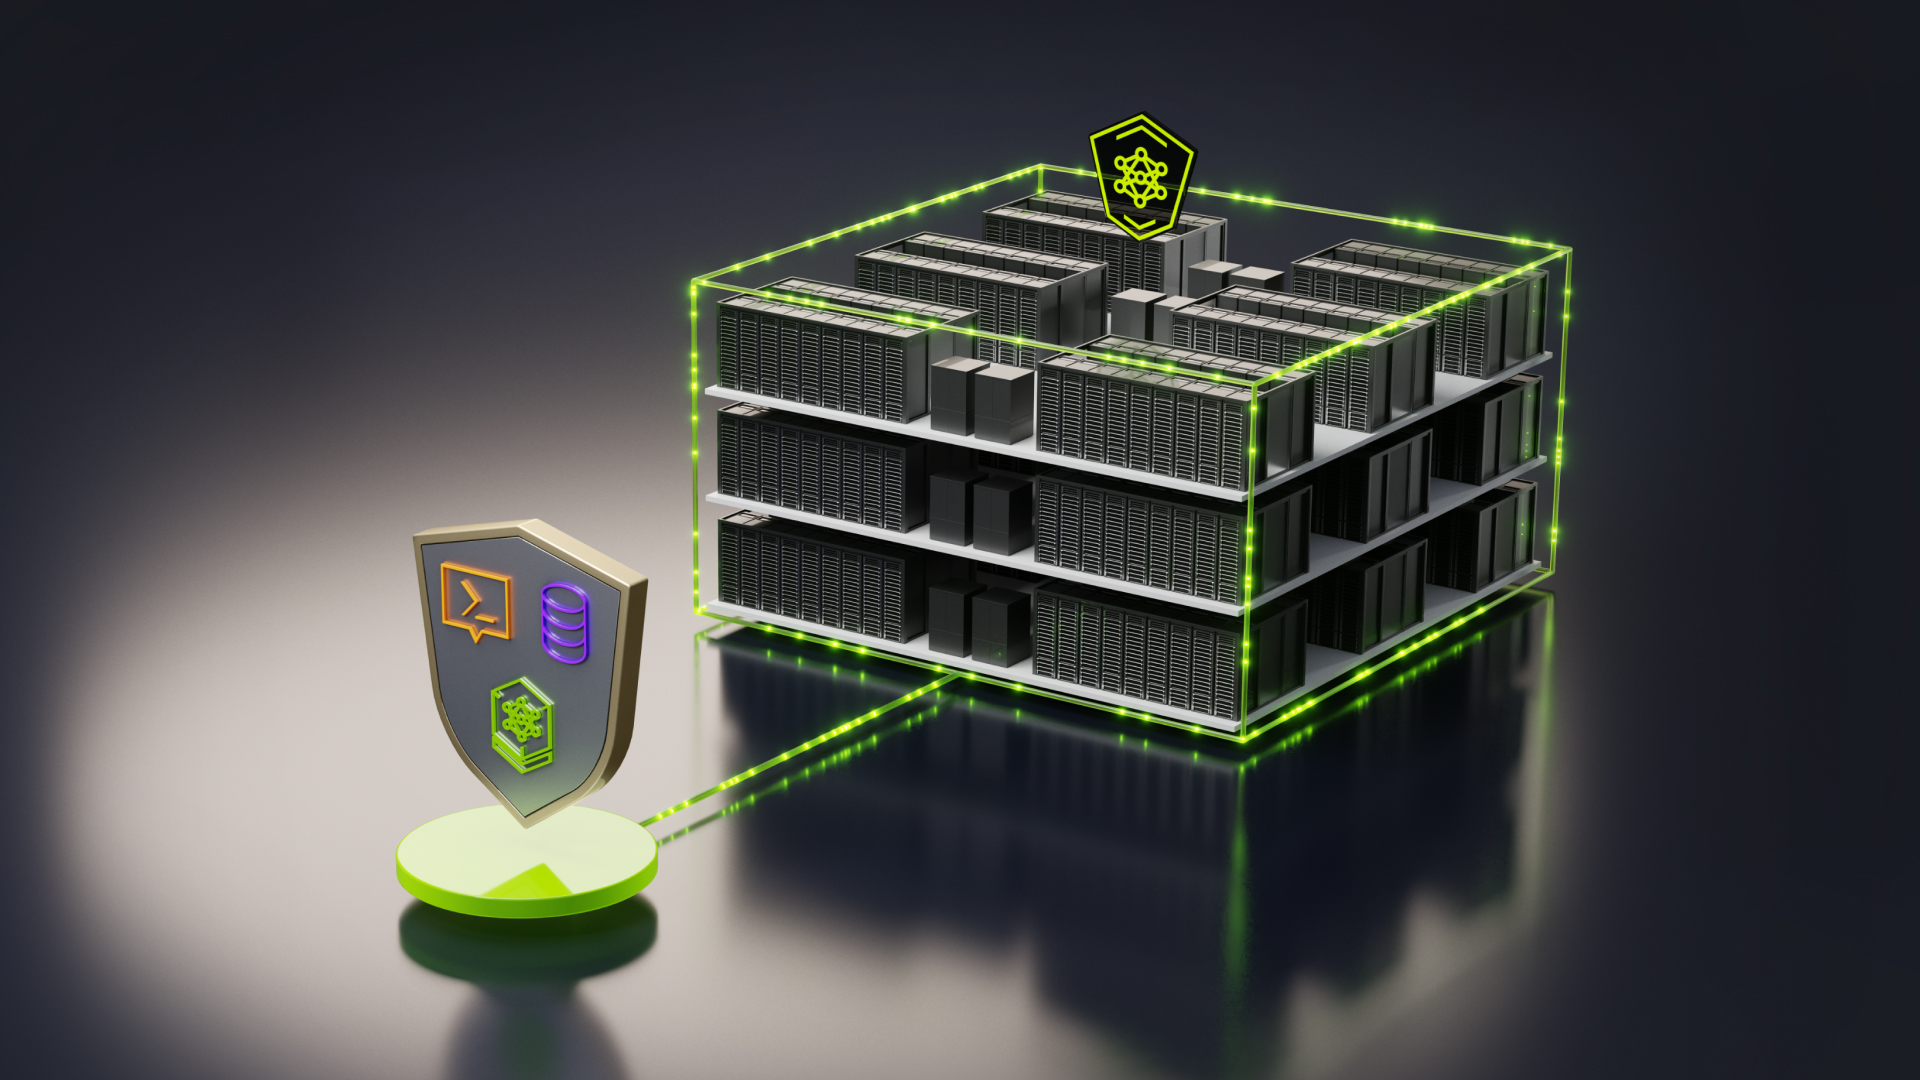
NVIDIA está mudando a regra do jogo para segurança em IA. Se você acompanha o deploy de agentes de IA em produção, provavelmente já se perguntou como proteger modelos e dados enquanto eles rodam em infraestrutura de terceiros.
A empresa anunciou a OpenShell Reference Architecture, uma nova estrutura para proteger agentes de IA em escala global.
A infraestrutura agora protege modelos e dados mesmo durante a execução.
Isso é especialmente importante para builders de modelos frontier que lidam com informações sensíveis. Afinal, como confiar num ambiente que você não controla? É exatamente essa lacuna que o anúncio ataca.
Confidential Computing da NVIDIA ganha nova opção: Bare Metal
A NVIDIA está expandindo sua camada de Confidential Computing com uma nova opção: Confidential Bare Metal.
Essa configuração permite que builders de modelos frontier executem workloads sensíveis em infraestrutura dedicada de terceiros.
O diferencial é que eles mantêm o controle dos próprios modelos e dados.
Segundo a Fonte original, a NVIDIA está introduzindo novos controles de segurança que protegem dados em trânsito, medem a integridade da plataforma e aplicam restrições de acesso em nível de hardware.
Esses controles permitem que builders usem instâncias bare-metal para operar sua própria pilha de software.
Isso inclui software de infraestrutura host e platform, mesmo operando em infraestrutura de nuvem de terceiros.
> "NVIDIA Confidential Computing é a camada de infraestrutura que protege os modelos e dados dos quais esses agentes dependem enquanto estão em execução."
Três formas de implantar
A NVIDIA agora oferece uma arquitetura de segurança convergida com três opções de deployment.
Cada uma serve um cenário diferente de confiança e requisitos operacionais.
Confidential Bare Metal
Destinado a infraestrutura bare-metal dedicada.
Permite que builders de modelos frontier operem workloads de alto valor com proteções fortes de privacidade.
É a opção para quem precisa de controle total sobre a pilha de software.
Confidential Containers
Focada em ambientes Kubernetes.
Ideal para organizações que já usam containers e quer adicionar segurança sem mudar completamente a operação.
Confidential Virtual Machines
Para ambientes virtualizados tradicionais.
A opção mais familiar para equipes que já trabalham com VMs e quer proteção de confidential computing.
As organizações podem escolher a opção que melhor se adapta aos seus limites de confiança.
Expansão nos sistemas NVIDIA: Grace Blackwell e Rubin
Além disso, o Confidential Computing está expandindo além da plataforma atual.
A proteção agora cobre os sistemas NVIDIA Grace Blackwell e Rubin.
Também haverá integração com NVIDIA DSX OS como arquitetura de referência.
Isso é voltado para cloud providers que estão construindo AI factories.
De acordo com o Read All NVIDIA in Europe Announcements, a expansão oferece mais opções geográficas, soberanas e operacionais para escalar treinamento e inferência em todo o mundo.
Quem já está adotando
Cohere planeja integrar Confidential Bare Metal em seu Cohere Model Vault.
A empresa usará trusted execution environments da NVIDIA Confidential Computing para estender segurança hardware-rooted diretamente para a GPU.
Isso protege modelos e dados na memória e através de interconexões durante a execução.
Phil Blunsom, CTO da Cohere, explicou a estratégia:
> "Empresas confiam na Cohere para fornecer uma plataforma segura e confidencial para inferência. Com NVIDIA Confidential Computing no Cohere Model Vault, estamos estendendo segurança hardware-rooted diretamente para a GPU."
O John Fanelli detalhou que a proteção cobre dados em memória e através de interconexões durante a execução.
Enquanto isso, o Google Cloud também está expandindo o suporte para Confidential Bare Metal.
A empresa está extendendo a instâncias A4X Max com sistemas NVIDIA GB300 NVL72.
Essas instâncias combinam computação acelerada não virtualizada com proteção criptográfica para treinamento.
Para quem isso importa
Model builders de frontier models são os principais beneficiários.
Eles agora têm mais opções para escalar workloads sensíveis globalmente.
Cloud providers, neoclouds e enterprise infrastructure também ganham com a expansão.
A segurança em nível de hardware é especialmente relevante para dados confidenciais em IA.
O que ainda não está claro
O anúncio não detalhou prazos específicos para disponibilidade geral.
Nem todos os clouds e neoclouds mencionados já estão listados como suportados.
Os detalhes técnicos completos da integração com DSX OS ainda não foram divulgados.
Próximos passos
A expansão do Confidential Computing da NVIDIA responde a uma demanda real do mercado.
Organizações que operam modelos frontier precisam de proteção que vá além do tradicional.
Com três opções de deployment, a NVIDIA está permitindo que cada um escolha seu nível de confiança.
O ecossistema está crescendo com adoções de Cohere e Google Cloud.
Isso sugere que a segurança de IA em escala está se tornando um padrão, não uma exceção.
O Watch NVIDIA CEO Jensen Huang's GTC Berlin Keynote pode trazer mais detalhes sobre o roadmap futuro.
E você, confiaria seus modelos frontier a uma infraestrutura de terceiros com essas garantias de hardware? Conta pra gente nos comentários.